Este guia apresenta como utilizar a documentação da API pública do UNO CRM para integrar sistemas externos à plataforma, permitindo a criação de leads e a consulta de funis, estágios, origens e campanhas.
URL base (produção): https://readme.unocrm.com.br/docs/getting-started
Possuir um usuário com permissão para gerenciar configurações no UNO CRM.
Ter uma API Key válida gerada dentro do sistema.
Conhecer o formato de envelope das respostas e os limites de requisição da API.
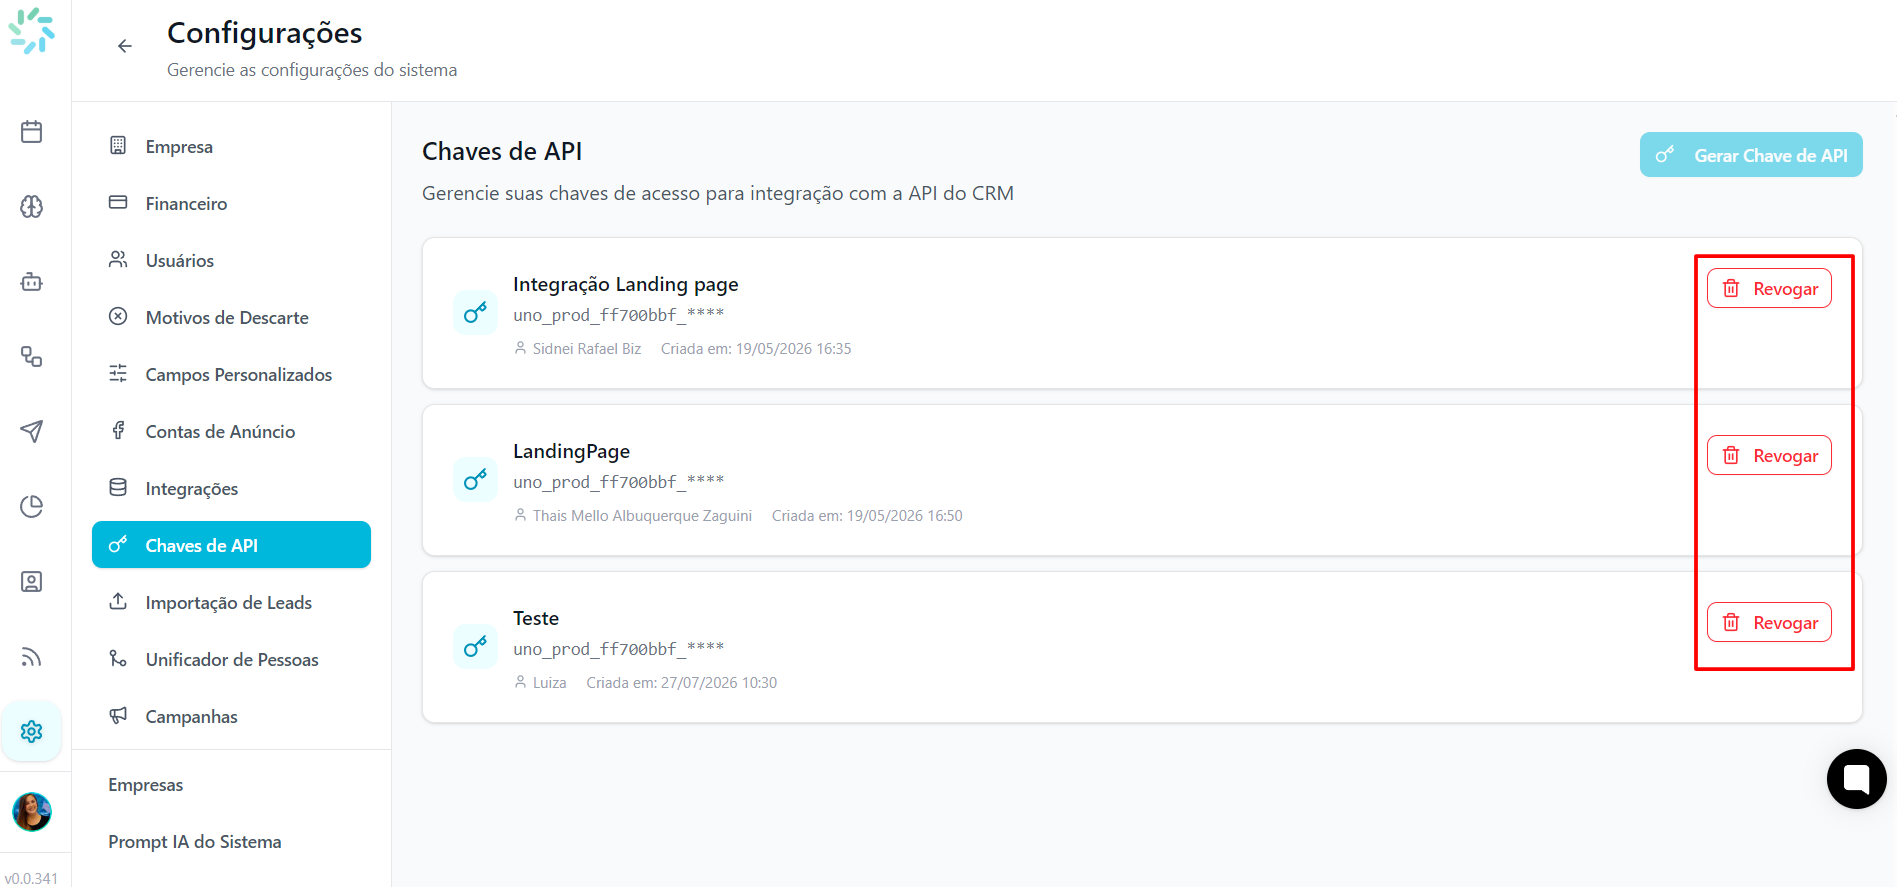
Acesse o UNO CRM com um usuário que tenha permissão para gerenciar configurações. No menu lateral, vá em Configurações > Chave de API.
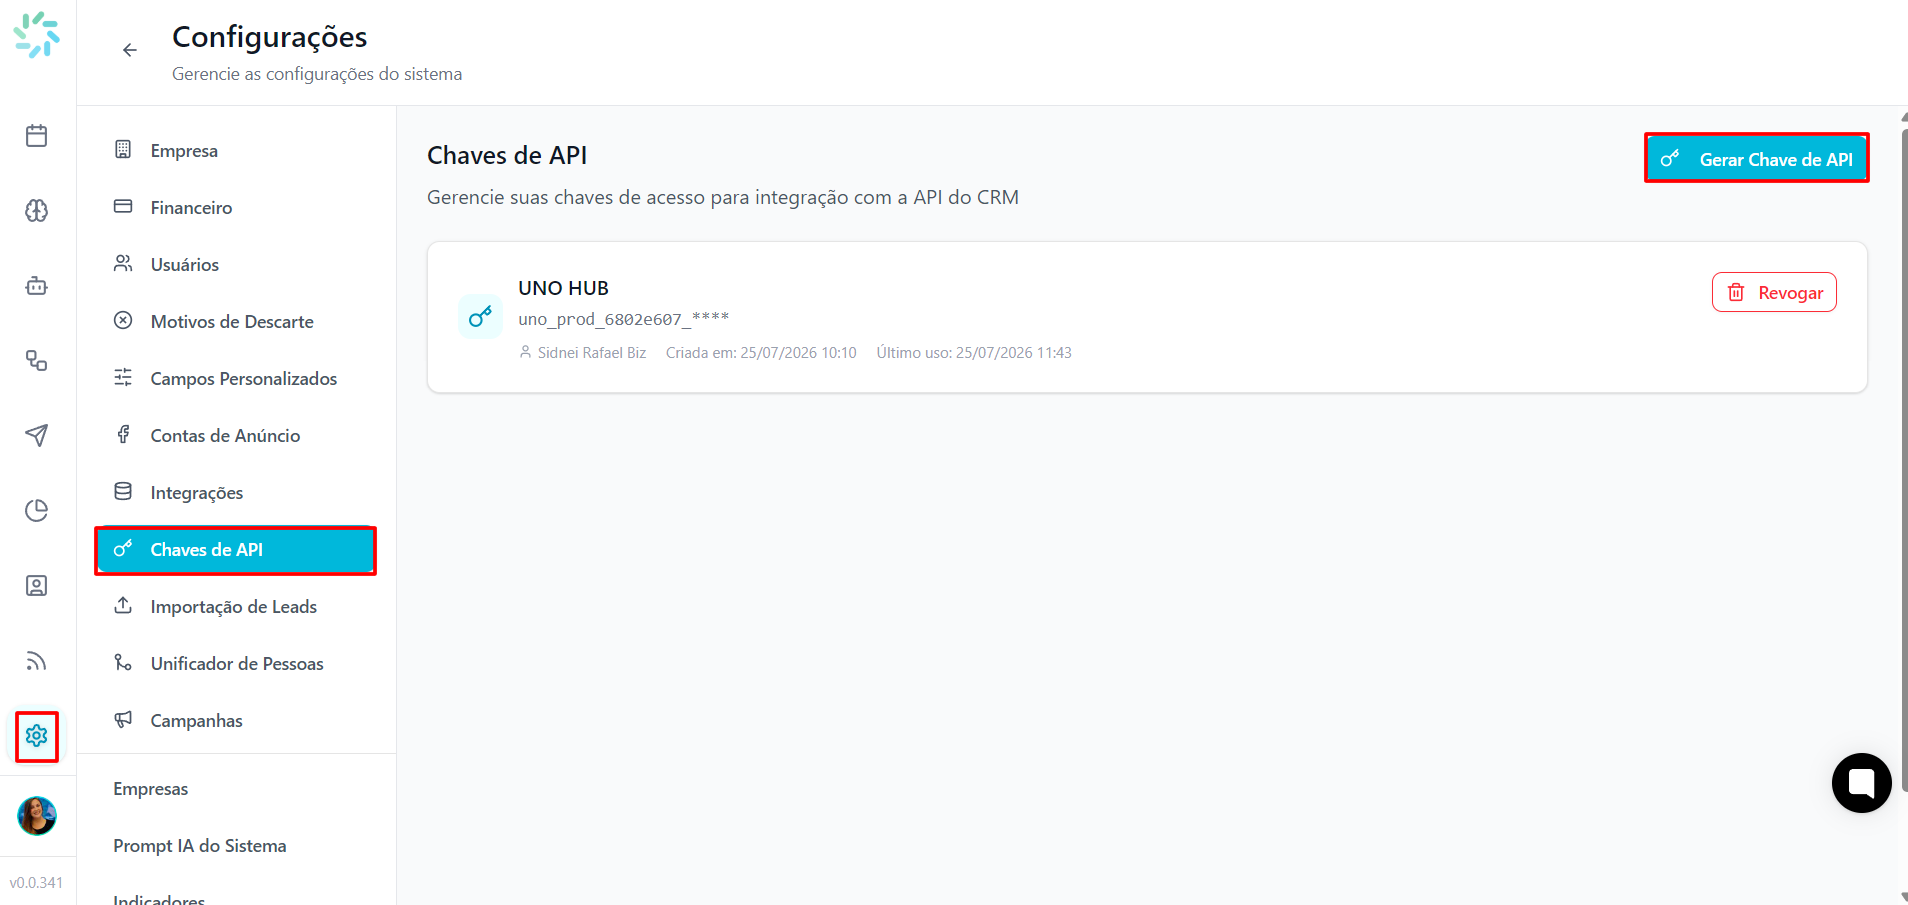
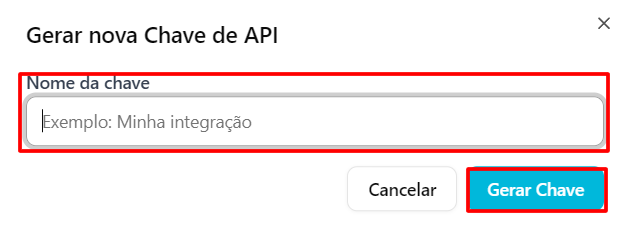
Clique em Nova chave, informe um nome de identificação e confirme a criação.
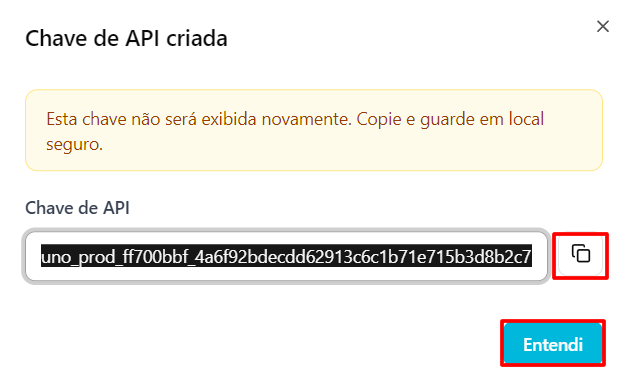
Copie a chave gerada e guarde-a em local seguro. Por motivos de segurança, ela não pode ser visualizada novamente após o fechamento da tela — caso seja perdida, será necessário gerar uma nova.
Boa prática: crie um usuário dedicado para integrações externas, evitando vincular chaves a contas pessoais.
Informe o valor da chave no cabeçalho HTTP X-Api-Key para autenticar suas requisições.
GET /v1/funis HTTP/1.1
Host: public-api.unocrm.com.br
X-Api-Key: sua-api-key-aqui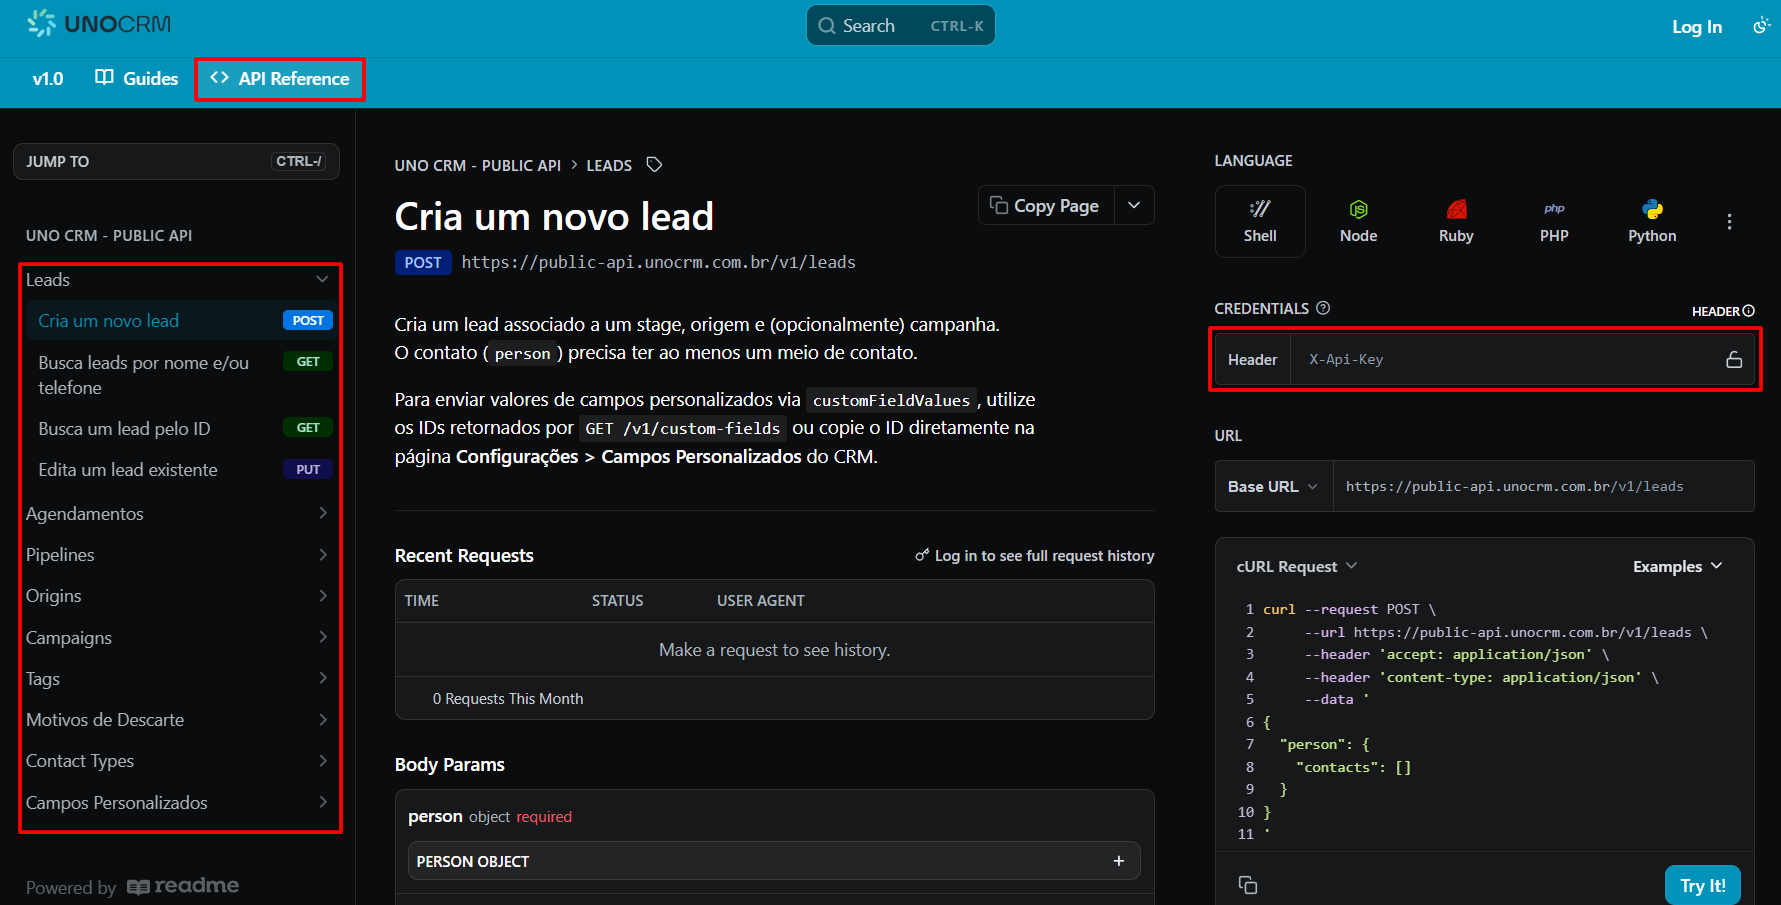
Caso a chave esteja ausente ou inválida, a API responde com 401 Unauthorized.
Após configurar o header de autenticação:
Revise a requisição gerada automaticamente no painel cURL Request.
Clique em Try It! para enviar a requisição.
Analise a resposta retornada pela API.
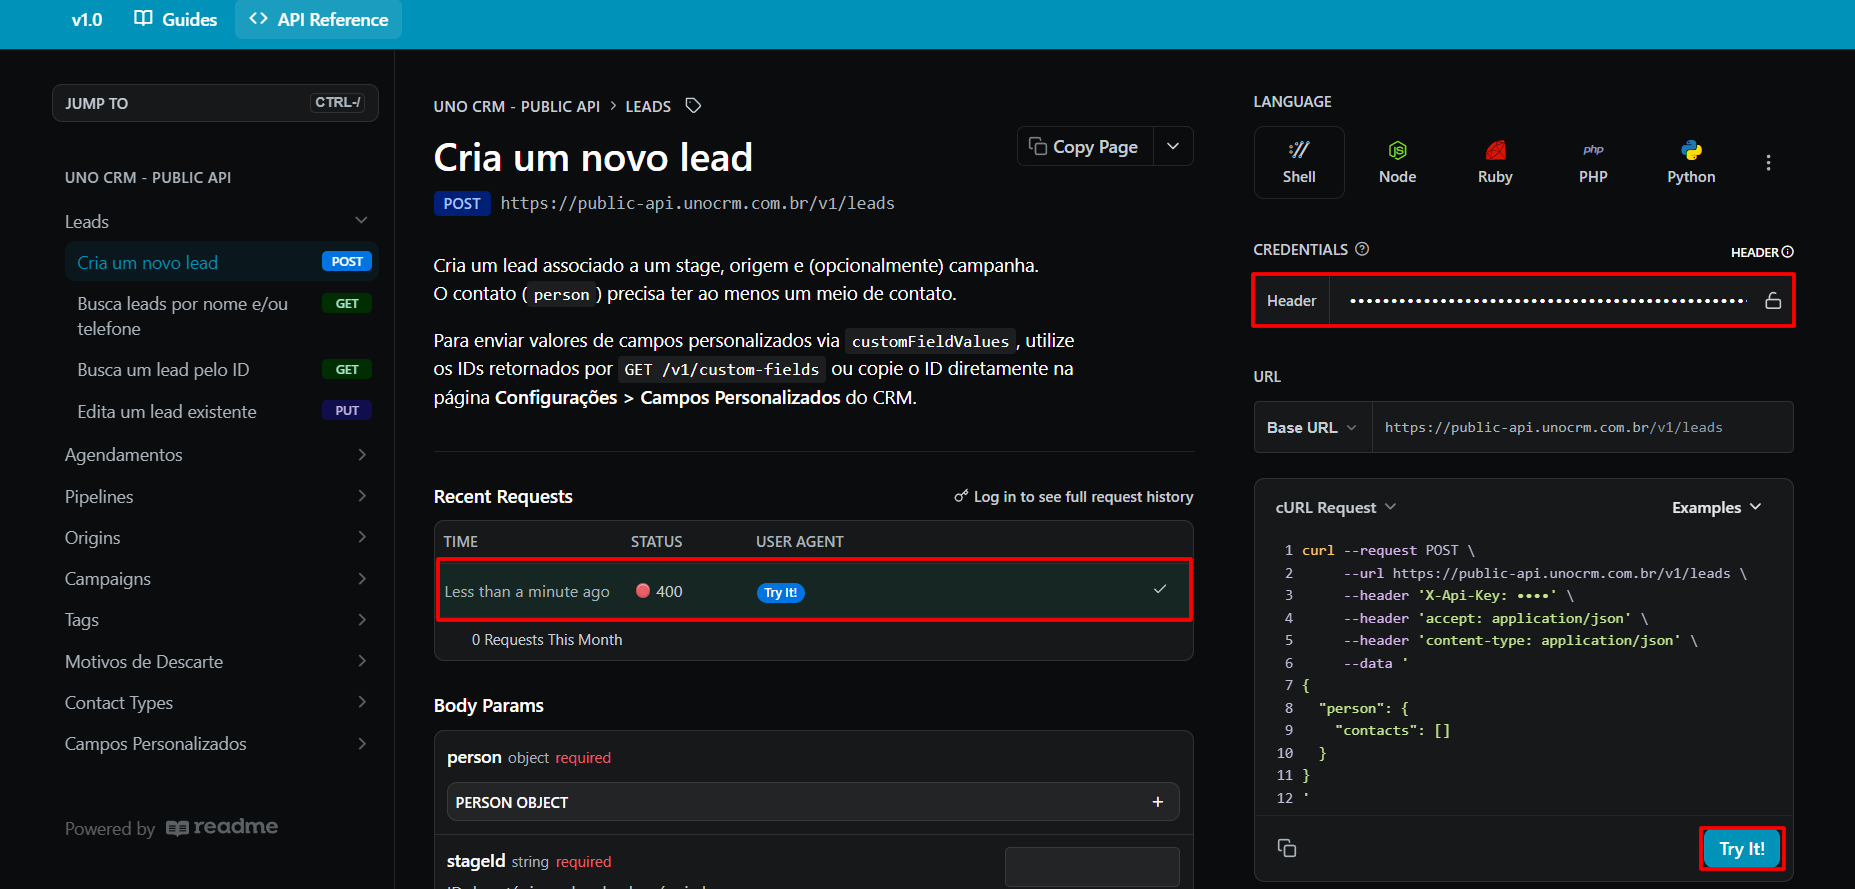
200 – Sucesso: Requisição executada com sucesso.
201 – Criado: Recurso criado com sucesso.
400 – Payload inválido: Erro de validação nos dados enviados.
401 – Não autorizado: API Key ausente ou inválida.
404 – Não encontrado: Recurso não encontrado.
429 – Limite excedido: Rate limit excedido.
500 – Erro interno: Ocorreu um erro interno no servidor.
Cada API Key fica vinculada ao usuário que a criou. Isso significa que:
Todas as ações executadas via API (ex.: criação de leads, atribuições) são registradas em nome desse usuário.
Se o usuário for desativado ou removido, suas chaves deixam de funcionar.
Para revogar uma chave, basta excluí-la na mesma tela de Configurações > Chave de API.
Para proteger a estabilidade do serviço, todas as rotas da API pública estão sujeitas a um limite de requisições.
Limite padrão: 30 requisições por minuto, por API Key.
Quando o limite é excedido, a API retorna 429 Too Many Requests com a seguinte mensagem:
json
{
  "success": false,
  "message": "Rate limit excedido. Tente novamente em breve."
}
O contador é reiniciado automaticamente após a janela de 1 minuto. Implemente retry com backoff exponencial para lidar com picos de tráfego.
Todas as respostas seguem um envelope padronizado em JSON.
Sucesso:
json
{
  "success": true,
  "data": { }
}
Erro:
json
{
  "success": false,
  "message": "Descrição do erro"
}Segurança da API Key
Mantenha sua API Key em segurança. Ela é utilizada para autenticar todas as requisições e não deve ser compartilhada com terceiros.
Usuário dedicado para integrações
Sempre que possível, crie um usuário exclusivo para integrações externas, evitando vincular chaves de API a contas pessoais.
Teste antes de implementar
Utilize o botão Try It! disponível na documentação para validar suas requisições e analisar a resposta da API antes de implementar a integração em seu sistema.
Análise das respostas
Caso a API retorne um código diferente de 200 ou 201, consulte o campo message da resposta. Ele normalmente informa o motivo da falha e auxilia na correção dos parâmetros enviados.
Controle de limite de requisições
Fique atento ao limite de 30 requisições por minuto por API Key. Ao ultrapassá-lo, implemente uma lógica de nova tentativa (retry) com backoff exponencial em vez de reenviar a requisição imediatamente.
Próximos passos
Consulte a especificação OpenAPI (public-api.openapi.yaml) na documentação da API para a referência completa dos endpoints, parâmetros e schemas disponíveis, incluindo a criação de leads e a consulta de funis, estágios, origens e campanhas.
